
App内购与Web支付的合规边界
梳理 App 内购、Web 支付、应用商店规则、用户引导和内容政策边界,不提供绕过平台规则的方案。
Scope & readiness
业务与能力核验说明
具体服务地区、支付方式、结算周期与技术接入方案,均结合商户主体、业务场景与通道准入结果逐项确认。
作者
Cropay 内容团队
事实与合规审核
Cropay 业务与合规审核组
最后事实审核
能否使用 Web 支付不能只看技术上是否能打开网页。需要结合应用商店规则、商品类型、目标地区、引导方式、用户告知和当前版本政策,由商户自行获得专业审核。
合规评估问题
商品是什么
区分数字内容、数字功能、现实服务、实物或其他权益。
交易发生在哪里
确认 App 内、系统浏览器、商户网站及各自的用户旅程。
如何引导用户
审查按钮、链接、文案、价格比较和外部沟通是否符合适用规则。
适用哪些政策
记录应用商店、卡组织、支付通道、内容和当地法律要求。
上线前合规检查
01 确认分发渠道
列出 iOS、Android、Web 和其他渠道及其地区版本。
02 获取最新规则
以官方政策与专业意见为准,记录查询日期和适用版本。
03 审查完整旅程
从商品展示、外链、付款、回到 App 到售后逐屏检查。
04 建立变更响应
平台政策或产品功能变化时暂停旧结论并重新审核。
能力、证据与合规边界
规则会变化
正式发布前需引用当时有效的官方政策,不能长期依赖静态总结。
地区可能不同
同一平台在不同司法辖区的规则、例外和支付选择可能不同。
支付获批不等于商店合规
通道审核与应用商店审核是不同流程,商户需同时满足。
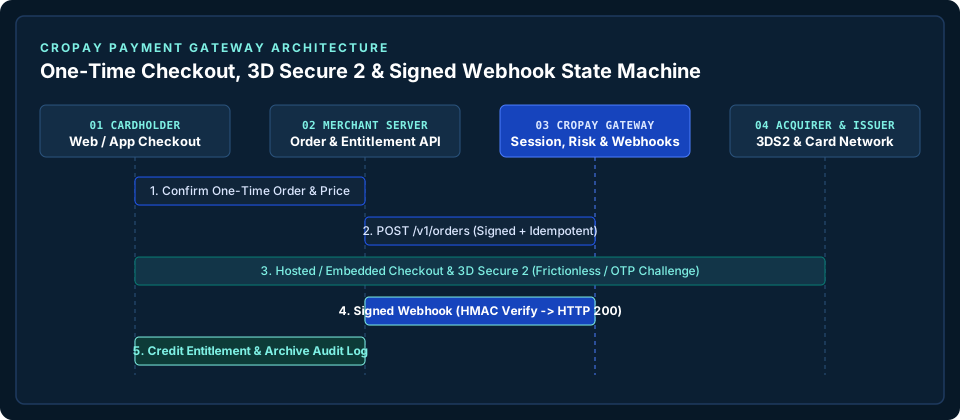
网关时序与状态机图谱
一次性支付、3DS2 验证与签名回调时序架构图
风控与合规对照矩阵
平台支付风险分类、事前拦截与争议证据链矩阵
数字内容、交友与直播平台常见争议类型、事前风控规则与抗辩证据链对照表。
| 风险与争议类型 | 平台常见触发原因 | 事前与结账页防控措施 | 争议抗辩所需核心证据链 |
|---|---|---|---|
| 未授权盗刷与测卡攻击 | 黑产利用脚本在新注册账号上高频尝试被盗信用卡 | 单账号/单卡日频次上限、IP 与发卡国一致性校验、高危订单强制 3DS2 | 3DS2 验证成功记录(ECI/CAVV)、设备指纹与登录 IP 审计日志 |
| 友好欺诈(账单描述符不认账) | 持卡人银行账单上的公司简称与 App 品牌名不一致导致误报盗刷 | 在结账页与邮件回执中显式披露账单描述符(Billing Descriptor) | 结账前价格与描述符披露记录、即时发送的交易确认回执日志 |
| 履约与服务争议(未到账/退费难) | 仅依赖前端跳转导致掉单,或用户找不到客服入口直接向发卡行申诉 | 服务端签名 Webhook 幂等发货 + 状态查询兜底,个人中心置顶退款支持入口 | 网关交易号关联的金币入账时间戳、用户登录后实际消耗/互动流水 |
国际标准与监管参考依据
外部权威技术规范与合规指引
EMVCo 3-D Secure (3DS2) 国际技术规范
EMVCo 官方发布的 EMV 3-D Secure (3DS2) 无感验证与挑战验证全球技术规范。
PCI 安全标准委员会(PCI DSS 数据安全标准)
支付卡行业数据安全标准(PCI DSS)关于托管收银台、内嵌组件与 API 接口持卡人数据保护的权威要求。
香港个人资料私隐专员公署(PCPD)官方指引
香港个人资料私隐专员公署(PCPD)关于《个人资料(私隐)条例》(第 486 章)及数据合规的官方指引。
FAQ
常见问题
App 可以直接引导用户去 Web 支付吗?
不能一概而论,需根据商品、平台、地区、版本和引导方式核对最新官方规则。
支付通道开通后是否代表应用商店也允许?
不代表,两者有不同的审核目标和规则。
这篇指南可以作为法律意见吗?
不可以;具体项目应由商户获得专业法律与平台政策审核。